Neste artigo
Sobre esta versão
Em 28 de setembro de 2026, lançamos a versão 4.2.15 da Segura® Platform. Esta versão inclui 29 alterações em 12 módulos, com foco principal em correções (22), além de 4 alterações e 3 adições. PAM Core recebeu o maior número de alterações, com 6 itens em todas as categorias.
- Data de lançamento: 2026-09-28
- Patch: segura | v4.2.15-1
Para obter informações sobre como atualizar a Segura® Platform, consulte Atualizar Segura®.
Destaque da versão
Portal de Acesso de Fornecedores: acesso de terceiros por autoatendimento, com auditoria
O Domum Remote Access agora inclui o Portal de Acesso de Fornecedores, um canal de autoatendimento no qual fornecedores, equipes de MSP e auditores se cadastram, se autenticam e solicitam acesso por tempo limitado aos recursos que você publica para eles.
Antes, cada conta de terceiro dependia de ser criada pela equipe. Com o portal, o cadastro e as solicitações partem do próprio terceiro, enquanto a aprovação, os limites e o controle das sessões continuam com os seus administradores.
O portal se soma aos fluxos existentes do Domum e não os substitui. Os dois modelos coexistem.
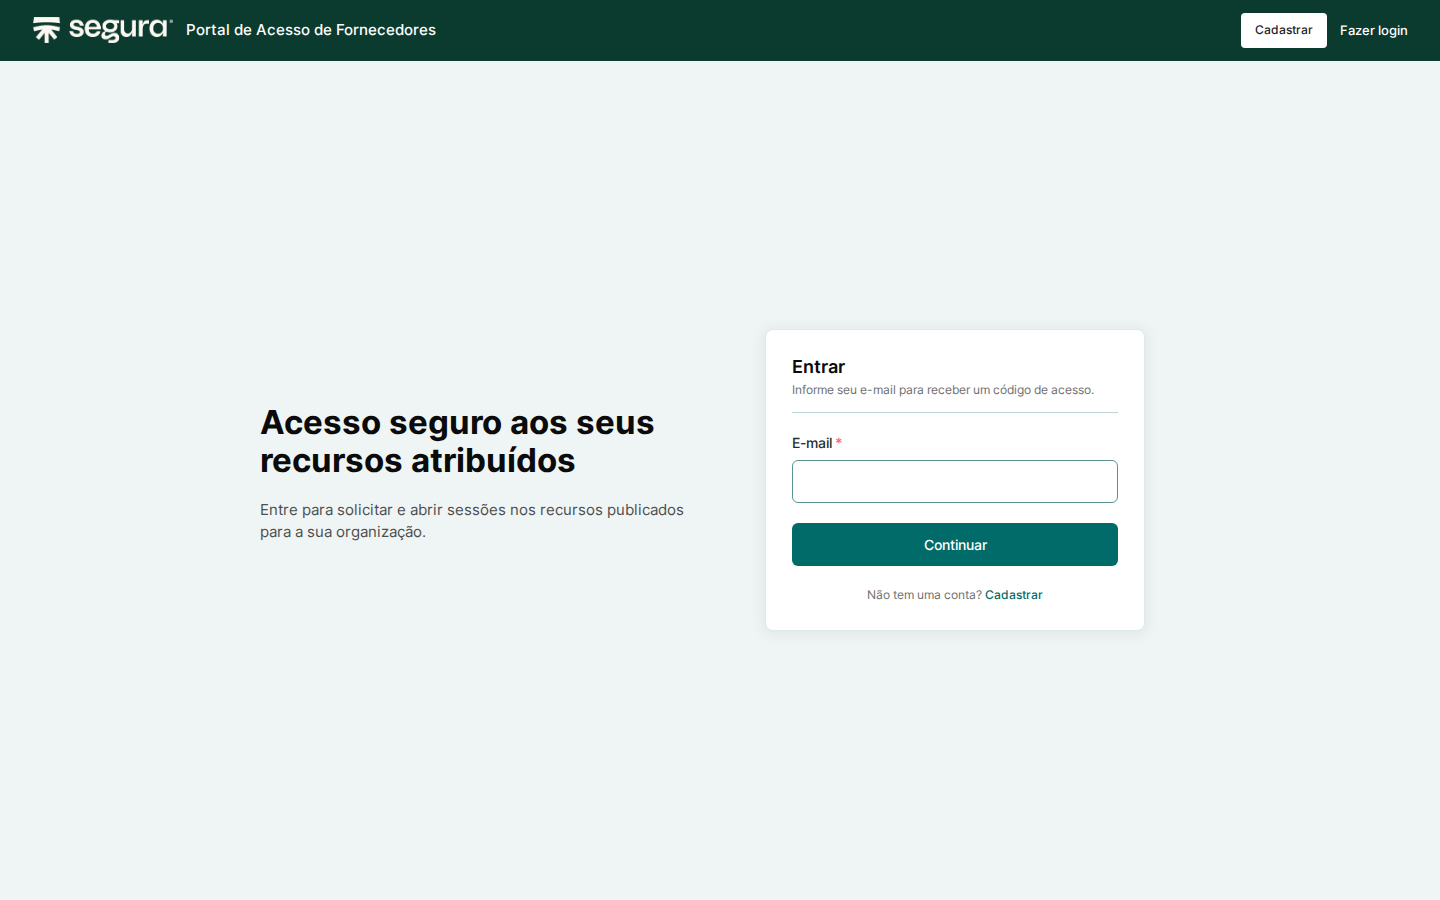
Novidades
- Login com endereço de e-mail e MFA: um código único no primeiro acesso e, depois, um aplicativo autenticador.
- Solicitações de acesso com justificativa, duração de sessão dentro do limite do recurso e referência opcional a um ticket de ITSM. Um administrador revisa e libera cada solicitação, que depois segue a política de acesso da organização.
- Listas de IP e de geolocalização permitidos para todo o portal, aplicadas no login e no cadastro. Faixas de IP e localizações por organização sinalizam sessões fora da lista para análise de ameaças. O administrador define os dias, os horários e o número de sessões de cada acesso ao liberá-lo.
- Sessões pelo Segura® Web Proxy, sem conexão direta com o destino e com as mesmas políticas de sessão das demais sessões do Domum.
- Dois papéis com permissões específicas: Portal Configuration, para configurações, restrições de acesso e recursos publicados, e Portal Operator, para revisar cadastros e solicitações de acesso.
Impacto para o cliente
A integração de novos terceiros deixa de depender da criação manual de contas pela sua equipe. Os fornecedores se cadastram e solicitam o que precisam, e os seus administradores passam a revisar cadastros e solicitações em vez de montar cada acesso manualmente. Toda solicitação traz uma justificativa e, quando houver, a referência de um ticket.
Os controles de segurança se mantêm em todo o fluxo. Os terceiros veem apenas o que foi publicado para a organização deles e se conectam somente pelo Web Proxy. Cada sessão é gravada e auditada com os mesmos padrões das demais sessões do Domum. Para mais detalhes, consulte Portal de Acesso de Fornecedores.
Changelog
API
Adicionado
| Item |
Descrição |
| SSGR-12113 |
Adicionados endpoints na API v2 para listar e detalhar Network Connectors e seus agentes, incluindo o identificador do agent exigido para vincular um dispositivo. |
Corrigido
| Item |
Descrição |
| SSGR-12000 |
Corrigido um erro em que uma política de acesso criada pela API não mantinha todos os valores enviados em um array criteria. |
| SSGR-12114 |
Corrigido um erro em que o network_connector_id devolvido na leitura de um dispositivo era rejeitado na escrita do mesmo campo. |
Certificate Manager
Alterado
| Item |
Descrição |
| SSGR-10875 |
Aprimorada a publicação de certificados com o plugin Nginx para que usuários de serviço do grupo sudoers elevem privilégios com a própria senha, sem exigir NOPASSWD no servidor de destino. Consulte a documentação:
- Como configurar o Nginx.
- Perfis de publicação. |
Corrigido
| Item |
Descrição |
| SSGR-11517 |
Corrigido um erro em que notificações de expiração de certificados falhavam quando havia um texto customizado ativo. |
| SSGR-11596 |
Corrigida a falha na assinatura de certificados GoDaddy com o Network Connector ativo. |
Database Proxy
Corrigido
| Item |
Descrição |
| SSGR-11089 |
Corrigido um erro em que uma segunda sessão PostgreSQL simultânea aberta pelo mesmo usuário pelo Database Proxy exibia os bancos da sessão anterior. |
Discovery
Corrigido
| Item |
Descrição |
| SSGR-11780 |
Corrigido um erro em que o discovery de certificados da Microsoft CA podia esgotar a memória e interromper o processamento em bases com alto volume de certificados. |
| SSGR-11926 |
Corrigido um erro em que os resultados do discovery exibiam credenciais e dispositivos habilitados como desabilitados. |
| SSGR-11928 |
Corrigido um erro em que a visualização dos detalhes de uma credencial retornava um erro de servidor em vez das informações da conta. |
Domum Remote Access
Adicionado
| Item |
Descrição |
| SSGR-6569 |
Adicionado o Portal de Acesso de Fornecedores ao Domum Remote Access, no qual usuários terceiros se cadastram, se autenticam e solicitam acesso por tempo limitado aos recursos que o administrador publica para eles. Consulte a documentação: Portal de Acesso de Fornecedores. |
EPM Admin Web Interface
Adicionado
| Item |
Descrição |
| SSGR-10890 |
Adicionada integração nativa de eventos de bloqueio, negação e alteração do EPM com SIEM via Syslog nos formatos RFC 5424 e CEF. |
EPM Windows
Corrigido
| Item |
Descrição |
| SSGR-12101 |
Corrigido um erro na forma como o agente reenviava eventos que haviam falhado. |
| SSGR-12257 |
Corrigido um erro em que a janela de autenticação multifator não abria para listas de acesso que a exigiam, o que bloqueava a execução. |
| SSGR-12258 |
Corrigido um erro em que o log do agente não mostrava se cada execução de programa de lista de acesso foi gravada. |
| SSGR-12262 |
Corrigido um erro em que o log da máquina não mostrava se uma sessão privilegiada foi gravada. |
Framework
Corrigido
| Item |
Descrição |
| SSGR-11991 |
Corrigido um erro em que a instalação de certificado no Orbit Server Manager falhava quando o arquivo selecionado não era um certificado válido. |
MySafe
Corrigido
| Item |
Descrição |
| SSGR-11677 |
Corrigido um erro na forma como o compartilhamento externo no MySafe aplicava o tempo máximo de compartilhamento definido pelo administrador. |
PAM Core
Alterado
| Item |
Descrição |
| SSGR-11897 |
Adicionada a opção de executar o provisionamento Just-In-Time no dispositivo alvo da sessão privilegiada, em vez do dispositivo vinculado à credencial. Disponível para credenciais de domínio que utilizam Criação e exclusão de credencial nas configurações JIT da credencial. Consulte a documentação:
- Como configurar uma credencial JIT
- Como utilizar credenciais de domínio. |
| SSGR-12112 |
Adicionado o identificador do agent à tela de agents do Network Connector, que fornece o valor exigido pelo endpoint de dispositivos. Consulte a documentação: Network Connector. |
Corrigido
| Item |
Descrição |
| SSGR-10691 |
Corrigido um erro em que o caractere > não era preservado ao salvar uma Expressão de login, impedindo o reconhecimento da expressão no momento do login. |
| SSGR-11233 |
Corrigido um erro em que o evento Derrubar sessão era registrado mais de uma vez para a mesma sessão. |
| SSGR-11760 |
Corrigido um erro em que abrir uma terceira sessão RDP simultânea a partir de um arquivo .rdp baixado falhava na autenticação. |
| SSGR-12055 |
Corrigido um erro em que determinadas credenciais não podiam ser abertas para edição em PAM Core > Credenciais > Todas as credenciais. |
Proxy
Alterado
Corrigido
| Item |
Descrição |
| SSGR-10604 |
Corrigido um erro em que sessões do RDP Gate eram encerradas após o usuário confirmar a mensagem de espera pela aprovação de sessão. |
| SSGR-11437 |
Corrigido um erro em que sessões VNCHTTP iniciadas pela tela Desktop ou pela barra de pesquisa abriam com resolução reduzida. |
| SSGR-12062 |
Corrigido um erro em que a tela de seleção de credenciais do RDP Proxy parava de responder após o fechamento de uma mensagem. |
Task Manager
Corrigido
| Item |
Descrição |
| SSGR-11873 |
Corrigido um erro em que falhas na execução do Task Manager disparavam a notificação de erro de troca de credencial em vez do novo evento dedicado "Erro na Execução do Task Manager". |